Сядате в кафене, отваряте лаптопа, свързвате се към безплатния Wi-Fi и започвате работа. За повечето хора това е ежедневие. За киберпрестъпниците обаче публичните безжични мрежи на летища, бензиностанции и хотели са златна мина за прихващане на трафик, сесийни бисквитки и финансови данни.
1. Какво всъщност означава „отворена мрежа без парола“?
В домашната ви мрежа връзката между вашия лаптоп и рутера е криптирана с персонален ключ (WPA2/WPA3).
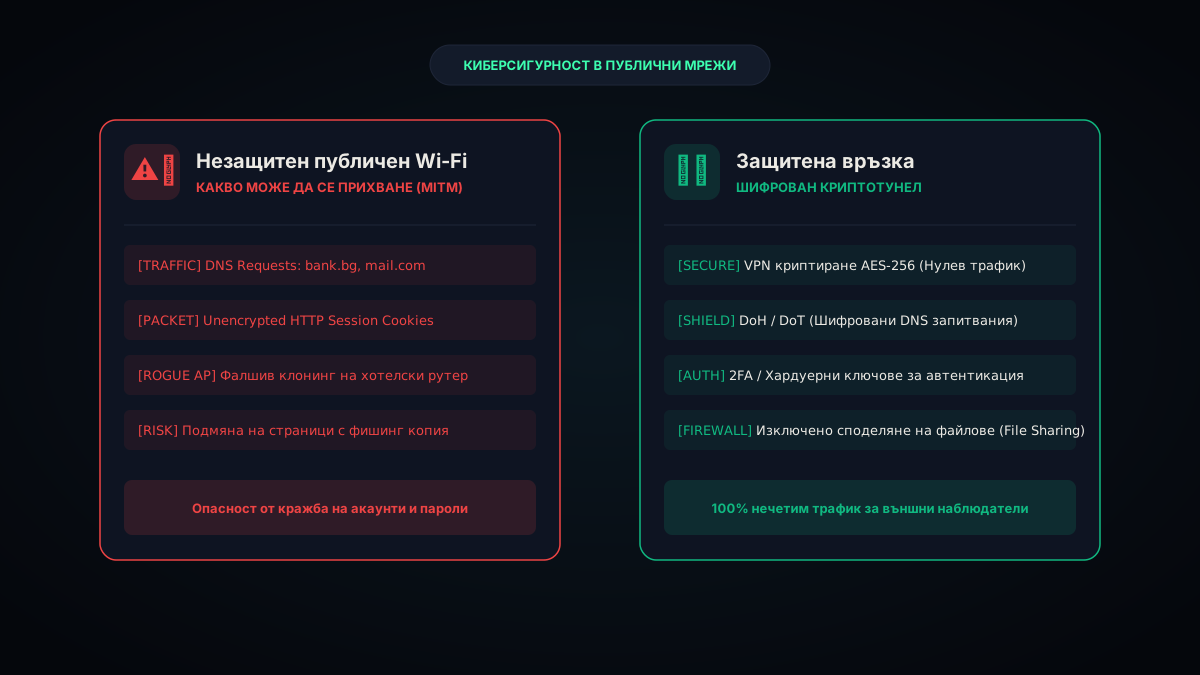
При отворен публичен Wi-Fi без парола радиосигналът във въздуха не е криптиран. Всеки човек в радиус от 50 метра, оборудван със свободен софтуер (като Wireshark) и обикновена безжична карта, може да „слуша“ абсолютно всеки радиопакет, изпратен от вашия телефон или компютър.
2. Атаката „Man-in-the-Middle“ (Човек по средата) на прост език
При тази атака хакерът застава буквално между вашето устройство и интернет рутера.
Чрез трик, наречен ARP Poisoning, неговият лаптоп залъгва вашето устройство, че той е рутерът. Всички ваши заявки първо минават през неговия компютър, записват се и чак тогава се препращат към интернет.
3. Капанът „Evil Twin“: Фалшива точка с името на хотела
Това е най-коварният трик на летища и хотели. Хакерът пуска преносим малък рутер със същото име на мрежата — например Hotel_Guest_Free.
Тъй като неговият сигнал е по-силен, телефонът ви автоматично се закача към него. В момента, в който отворите браузъра, ви изскача фалшива страница за вход: „Въведете вашия Google акаунт или номер на стая, за да получите интернет“. Щом въведете паролата си, тя отива директно в базата данни на нападателя.
4. Какво вижда хакерът и какво пази HTTPS катинарчето?
| Тип трафик | Вижда ли го хакерът? | Обяснение |
|---|---|---|
| Домейните, които отваряте (DNS) | ДА, ВИЖДА ГИ | Вижда точно кои сайтове посещавате (напр. e-banking, поща, социални мрежи), дори да има HTTPS. |
| Съдържанието в криптирани сайтове (HTTPS) | НЕ (КРИПТИРАНО Е) | Паролите и чатовете в сайтове с валиден SSL сертификат са шифровани и не могат да се прочетат директно. |
| Нешифровани сайтове (HTTP) | ДА, ПЪЛЕН ДОСТЪП | Вижда всяка попълнена форма, текст и снимка в чист вид. |
5. Пет задължителни правила за защита при работа навън
- Използвайте надежден VPN: Виртуалната частна мрежа (като ProtonVPN или Mullvad) създава непробиваем шифрован тунел от лаптопа ви до сървъра. Дори хакерът да слуша целия радиоефир, вижда само нечетим криптографски шум.
- Изключете споделянето на файлове (Network Sharing): В Windows задължително задайте мрежата като „Обществена“ (Public Network). Това автоматично затваря портовете за споделяне на файлове и принтери към околните устройства.
- Включете задължително 2FA (Двуфакторна автентикация): Дори някой да открадне паролата ви, не може да влезе в пощата ви без еднократен код от телефона.
- Не извършвайте банкови преводи през отворен Wi-Fi: За чувствителни плащания просто включете мобилните данни (Hotspot) на смартфона си за 5 минути — мобилната 4G/5G мрежа е в пъти по-защитена от безплатния рутер в кафенето.
Често задавани въпроси по темата
По-сигурен ли е мобилният хотспот от телефона ми?
Да, в пъти! Мобилната мрежа на оператора използва строго индивидуално криптиране на ниво SIM карта, което не може да се подслушва от съседните маси в кафенето.
Ако сайтът има катинарче (HTTPS), напълно защитен ли съм?
Катинарчето криптира съдържанието на страницата, но хакерът все още вижда кои домейни посещавате и може да опита атака тип SSL Stripping, ако браузърът ви не е обновен.
Трябва ли да изключвам Wi-Fi на телефона си, когато се разхождам в града?
Да, добра практика е. В противен случай телефонът непрекъснато търси познати мрежи и може да се свърже автоматично към злонамерен клонинг с популярно име.
Арсо Чангалов
Сервизен компютърен инженер & Основател на „Изправно“
С над 8 години опит в хардуерната диагностика, сглобяване и оптимизация на компютърни системи. Всяка статия тук е базирана на реални ремонти от моята ежедневна практика при посещения на адрес в град София.